O que é Pentest ou Teste de Invasão?
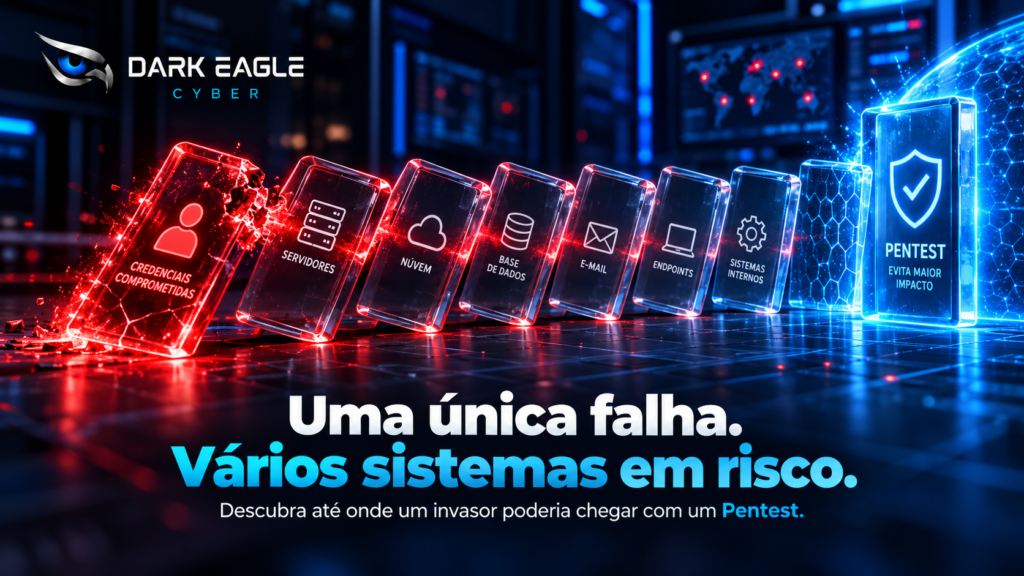
O Pentest, também conhecido como Teste de Invasão, é uma avaliação de segurança que simula ataques reais de forma controlada e autorizada para identificar vulnerabilidades em sistemas, aplicações, APIs e infraestrutura.
Diferente de uma análise baseada exclusivamente em ferramentas automatizadas, o Pentest combina tecnologia e análise especializada para verificar como uma vulnerabilidade pode ser explorada, qual o seu impacto real para o negócio e quais medidas devem ser adotadas para reduzir o risco.
Na Dark Eagle Cyber, realizamos testes orientados ao contexto e à criticidade de cada ambiente, ajudando sua empresa a identificar falhas antes que sejam exploradas por atacantes.
Pentest Web: proteja suas aplicações contra ataques
O Pentest Web avalia a segurança de aplicações e sistemas acessados pela web, identificando vulnerabilidades que podem comprometer dados, usuários ou funcionalidades críticas do negócio.
Os testes avaliam diferentes vetores de ataque, incluindo autenticação, controle de acesso, gerenciamento de sessões, configurações de segurança, validação de dados e vulnerabilidades relacionadas ao OWASP Top 10.
Nosso objetivo é entender como um atacante poderia explorar a aplicação e transformar os resultados em recomendações práticas para o seu time corrigir as vulnerabilidades encontradas.
Pentest de API: proteja dados e integrações
O Pentest de API avalia a segurança das interfaces responsáveis pela comunicação entre aplicações, sistemas e serviços.
Analisamos APIs REST, GraphQL e outras arquiteturas para identificar problemas relacionados à autenticação, autorização, exposição indevida de dados, controle de acesso, configurações e lógica de negócio.
Os testes ajudam a identificar vulnerabilidades que podem permitir acesso não autorizado a informações, manipulação de operações ou comprometimento das integrações da organização.
Pentest de Infraestrutura
O Pentest de Infraestrutura avalia redes, servidores, serviços e ativos internos ou expostos à internet para identificar configurações inseguras, serviços vulneráveis e possíveis caminhos de ataque.
A avaliação pode abranger ambientes internos e externos, de acordo com o escopo e os objetivos definidos para o projeto.
Pentest Mobile
Realizamos Pentest Mobile em aplicativos Android e iOS para identificar vulnerabilidades relacionadas à autenticação, armazenamento de informações, comunicação com APIs, proteção de dados e demais componentes da aplicação.
Para saber mais sobre Pentest, (clique aqui)
Como funciona um Pentest?
O processo é realizado de maneira controlada e previamente autorizada, respeitando o escopo e as regras definidas junto ao cliente.
1. Definição do escopo
Identificamos os ativos, objetivos e limites do teste.
2. Análise e reconhecimento
Mapeamos a superfície de ataque e possíveis vetores de exploração.
3. Testes e exploração controlada
Validamos vulnerabilidades utilizando técnicas manuais e automatizadas.
4. Análise de risco
Avaliamos criticidade, possibilidade de exploração e potencial impacto para o negócio.
5. Relatório técnico e executivo
Apresentamos evidências, riscos identificados e recomendações para correção.
6. Reassessment
Após as correções, realizamos uma nova avaliação para validar a efetividade das medidas implementadas.
Por que contratar um Pentest?
Um Pentest permite que sua organização identifique vulnerabilidades antes que elas sejam utilizadas em um ataque real.
Além de fortalecer a postura de segurança, os testes ajudam a proteger dados e ativos críticos, apoiar requisitos de segurança e compliance, priorizar correções e aumentar a confiança de clientes, parceiros e stakeholders.
Identifique vulnerabilidades antes que um atacante faça isso.
Avalie a segurança das suas aplicações, APIs e infraestrutura com a Dark Eagle Cyber.
Solicite uma avaliação de Pentest com a Dark Eagle Cyber
Conheça o nosso blog: clique aqui