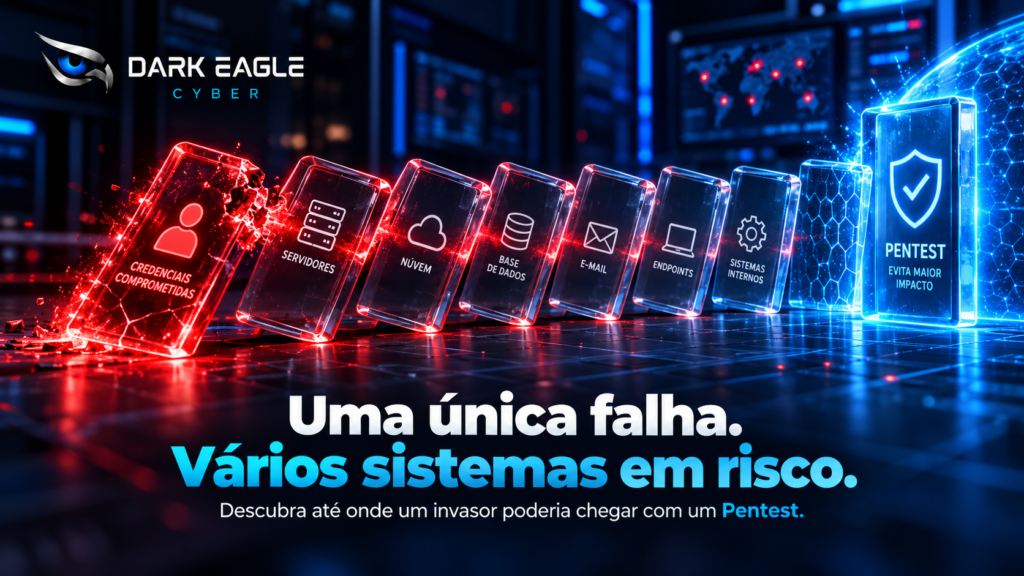
Um incidente de segurança não precisa comprometer toda a infraestrutura de uma organização para expor informações sensíveis. Muitas vezes, o acesso a um único sistema é suficiente para colocar em risco dados de clientes, colaboradores e parceiros.
Um caso recente envolvendo o Hospital Sírio-Libanês reforça a importância de avaliar não apenas como um invasor pode entrar em um ambiente corporativo, mas também até onde conseguiria avançar.
Entenda o incidente de segurança do Hospital Sírio-Libanês
Em 21 de setembro de 2026, o Hospital Sírio-Libanês identificou um possível acesso não autorizado a um sistema interno utilizado para armazenar relatórios de projetos sociais. O caso foi divulgado publicamente em 16 de outubro.
Segundo a instituição, o ambiente potencialmente afetado continha dados pessoais e sensíveis, incluindo nomes, CPF, RG, endereços, telefones, e-mails, datas de nascimento e informações relacionadas à saúde de participantes dos programas sociais.
Após identificar o incidente, o hospital adotou medidas de contenção, como isolamento dos ambientes envolvidos, preservação de evidências, verificação de bases de dados e backups, redefinição de senhas e reforço dos controles de acesso. Uma empresa especializada também foi acionada para apoiar a investigação.
Até a divulgação do caso, o hospital informou não ter encontrado evidências de divulgação pública ou uso indevido dos dados. A origem do possível acesso não autorizado permanecia sob investigação, sem confirmação de comprometimento de credenciais.
Sua empresa sabe até onde um invasor conseguiria chegar?
Se um criminoso obtiver acesso a uma credencial ou sistema interno, quais informações estarão ao alcance dele?
É nesse cenário que o Pentest (Teste de Intrusão) se torna essencial.
Por meio de simulações controladas de ataques reais, o Pentest identifica vulnerabilidades, falhas de autenticação, permissões excessivas e possibilidades de movimentação lateral, permitindo avaliar o impacto de um ataque antes que criminosos explorem essas fragilidades.
Se sua empresa possui aplicações, APIs, sistemas expostos à internet ou dados sensíveis, esse risco pode ser testado antes de se transformar em incidente.
👉 Solicite uma consultoria gratuita de Pentest.
Por que sua empresa precisa de um Pentest?
Contratar um Pentest profissional vai além de identificar vulnerabilidades. É uma decisão estratégica para proteger informações, reduzir riscos e fortalecer a confiança no negócio.
Entre os principais benefícios estão:
- Redução de riscos financeiros e reputacionais: identifica falhas antes que sejam exploradas em ataques reais.
- Exigências de clientes e contratos: fornece evidências de segurança para fornecedores, auditorias, licitações e negociações.
- Proteção de dados e LGPD: ajuda a validar medidas técnicas de segurança e apoiar a conformidade.
- Validação dos controles de segurança: identifica falhas de configuração, lógica e autorização que ferramentas automáticas podem não detectar.
- Priorização de correções: permite que o time de TI concentre esforços nas vulnerabilidades de maior risco.
Para a diretoria, o Pentest oferece visibilidade sobre os riscos do negócio. Para o time de TI, entrega evidências técnicas e orientações práticas para fortalecer a segurança.
Como funciona um Pentest na Dark Eagle Cyber?
Na Dark Eagle Cyber, o serviço de Pentest segue um processo estruturado em sete etapas:
- Escopo e autorização: definição dos sistemas avaliados, limites e regras dos testes.
- Reconhecimento: levantamento de informações sobre os ambientes e tecnologias.
- Identificação de vulnerabilidades: análise automatizada e manual de possíveis falhas.
- Exploração controlada: validação das vulnerabilidades e seus impactos reais.
- Pós-exploração: avaliação de até onde um invasor poderia avançar.
- Relatório de Pentest: documentação dos riscos, evidências e recomendações de correção.
- Reteste: verificação das vulnerabilidades após as correções realizadas pela empresa.
Todo o processo é conduzido por profissionais especializados, seguindo metodologias reconhecidas, como OWASP, PTES e NIST.
Relatório de Pentest, Reteste Gratuito e Dois Atestados de Segurança
Um dos principais diferenciais do serviço de Pentest da Dark Eagle Cyber está na qualidade das entregas e no acompanhamento das correções.
Ao final do Pentest, sua empresa recebe um relatório completo com duas visões complementares:
- Visão executiva: apresenta os riscos identificados, impactos para o negócio e prioridades de correção, facilitando a tomada de decisão pela diretoria.
- Visão técnica: detalha as vulnerabilidades encontradas, evidências dos testes e recomendações práticas para orientar as correções.
Após a conclusão do Pentest, é emitido um primeiro atestado de segurança, documentando a realização do teste e seus resultados.
Reteste gratuito em até 60 dias
A Dark Eagle Cyber oferece um reteste gratuito em até 60 dias após a avaliação inicial. Se as correções forem realizadas nesse período, nossa equipe executa uma nova verificação para validar as medidas implementadas.
Após o reteste, sua empresa recebe um segundo atestado de segurança, registrando os resultados da nova avaliação e as correções validadas.
Assim, sua empresa pode receber dois atestados de Pentest, sem custo adicional pelo reteste.
Para garantir transparência, os documentos podem ser consultados diretamente em nosso site. Basta acessar a página de validação de atestados de segurança, inserir o código do documento e verificar sua autenticidade e prazo de validade.
Dessa forma, sua empresa não apenas identifica vulnerabilidades, mas também acompanha as correções e conta com evidências documentadas para apresentar a clientes, parceiros e auditores.
👉 Quer receber esse mesmo processo na sua empresa? Solicite um escopo de Pentest.
Quanto custa um Pentest?
O valor de um Pentest depende do tamanho e da complexidade do ambiente que será testado.
Entre os fatores que mais influenciam o orçamento estão:
- Quantidade de sistemas, aplicações e ativos avaliados;
- Complexidade da infraestrutura;
- Tipo de Pentest contratado;
- Necessidade de autenticação ou diferentes perfis de acesso;
- Prazo e janelas de execução;
- Requisitos de clientes, contratos ou compliance.
Por isso, cada orçamento de Pentest é elaborado de forma personalizada. Antes de apresentar o valor, é importante entender o que realmente precisa ser testado.
Na Dark Eagle Cyber, fazemos uma conversa técnica inicial para definir o escopo, os ativos envolvidos e os objetivos da avaliação. A partir disso, sua empresa recebe uma proposta com escopo, prazo, metodologia, entregáveis e investimento claramente definidos.
👉 Solicite uma avaliação inicial e receba uma proposta personalizada.
Identificar uma vulnerabilidade em um teste controlado costuma ser muito mais econômico do que lidar com as consequências de um ataque real.
Por que contratar a Dark Eagle Cyber para realizar seu Pentest?
Ao escolher uma empresa de Pentest, é fundamental avaliar a experiência da equipe, a metodologia utilizada e a qualidade das entregas.
Na Dark Eagle Cyber, sua empresa conta com:
- Equipe qualificada: profissionais com experiência e certificações em cibersegurança.
- Metodologias reconhecidas: referências como OWASP, PTES e NIST.
- Relatório executivo e técnico: evidências claras e recomendações de correção.
- Reteste gratuito em até 60 dias: validação das vulnerabilidades corrigidas.
- Dois atestados de segurança: documentação da avaliação inicial e do reteste.
- Confidencialidade: acordos de sigilo e cuidados com os sistemas avaliados.
- Apoio técnico: orientação durante o processo de correção.
- Comunicação transparente: notificação de vulnerabilidades críticas durante os testes.
Perguntas frequentes sobre Pentest
Quanto tempo leva um Pentest? Depende do tamanho e da complexidade do ambiente. Na Dark Eagle Cyber, a duração geralmente é de aproximadamente um mês.
O Pentest pode derrubar meu sistema? Os testes são planejados e executados de forma controlada, com escopo e regras definidos em contrato, para minimizar riscos operacionais.
Já tenho firewall e antivírus. Preciso de Pentest? Sim. Essas ferramentas reduzem riscos, mas o Pentest verifica na prática falhas de configuração, autenticação, autorização e outras vulnerabilidades que podem permanecer no ambiente.
Com que frequência devo fazer um Pentest? Recomenda-se realizar testes periódicos e novas avaliações após mudanças relevantes na infraestrutura, aplicações ou controles de segurança.
A LGPD obriga minha empresa a realizar Pentest? A LGPD não exige expressamente Pentest para todas as organizações, mas determina a adoção de medidas adequadas de proteção de dados. O teste de intrusão ajuda a avaliar e documentar a eficácia desses controles.
Contrate um Pentest com a Dark Eagle Cyber
O Pentest é um investimento estratégico para proteger dados, reduzir riscos e demonstrar o compromisso da sua empresa com a segurança da informação.
Com a Dark Eagle Cyber, sua organização conta com testes de intrusão profissionais, relatórios executivos e técnicos, reteste gratuito e atestados de segurança verificáveis.
Descubra quanto custa um Pentest para sua empresa
Cada empresa possui necessidades e desafios de segurança diferentes.
Por isso, antes de apresentar uma proposta, a Dark Eagle Cyber analisa seu ambiente, seus ativos e seus objetivos para definir o escopo ideal do Pentest.
Descubra quais sistemas devem ser avaliados, o prazo estimado e o investimento necessário para proteger sua empresa.
👉 Agende sua consultoria gratuita de Pentest
Sem compromisso. Com orientação especializada e clareza sobre os próximos passos para fortalecer sua segurança.
Teste antes que alguém teste por você.
Dark Eagle Cyber — We See What Others Don’t.